番組表

不正アクセスによる個人情報漏えい 必要な対策は 県公安委 特例で免許証再交付
2026年10月08日 18時20分
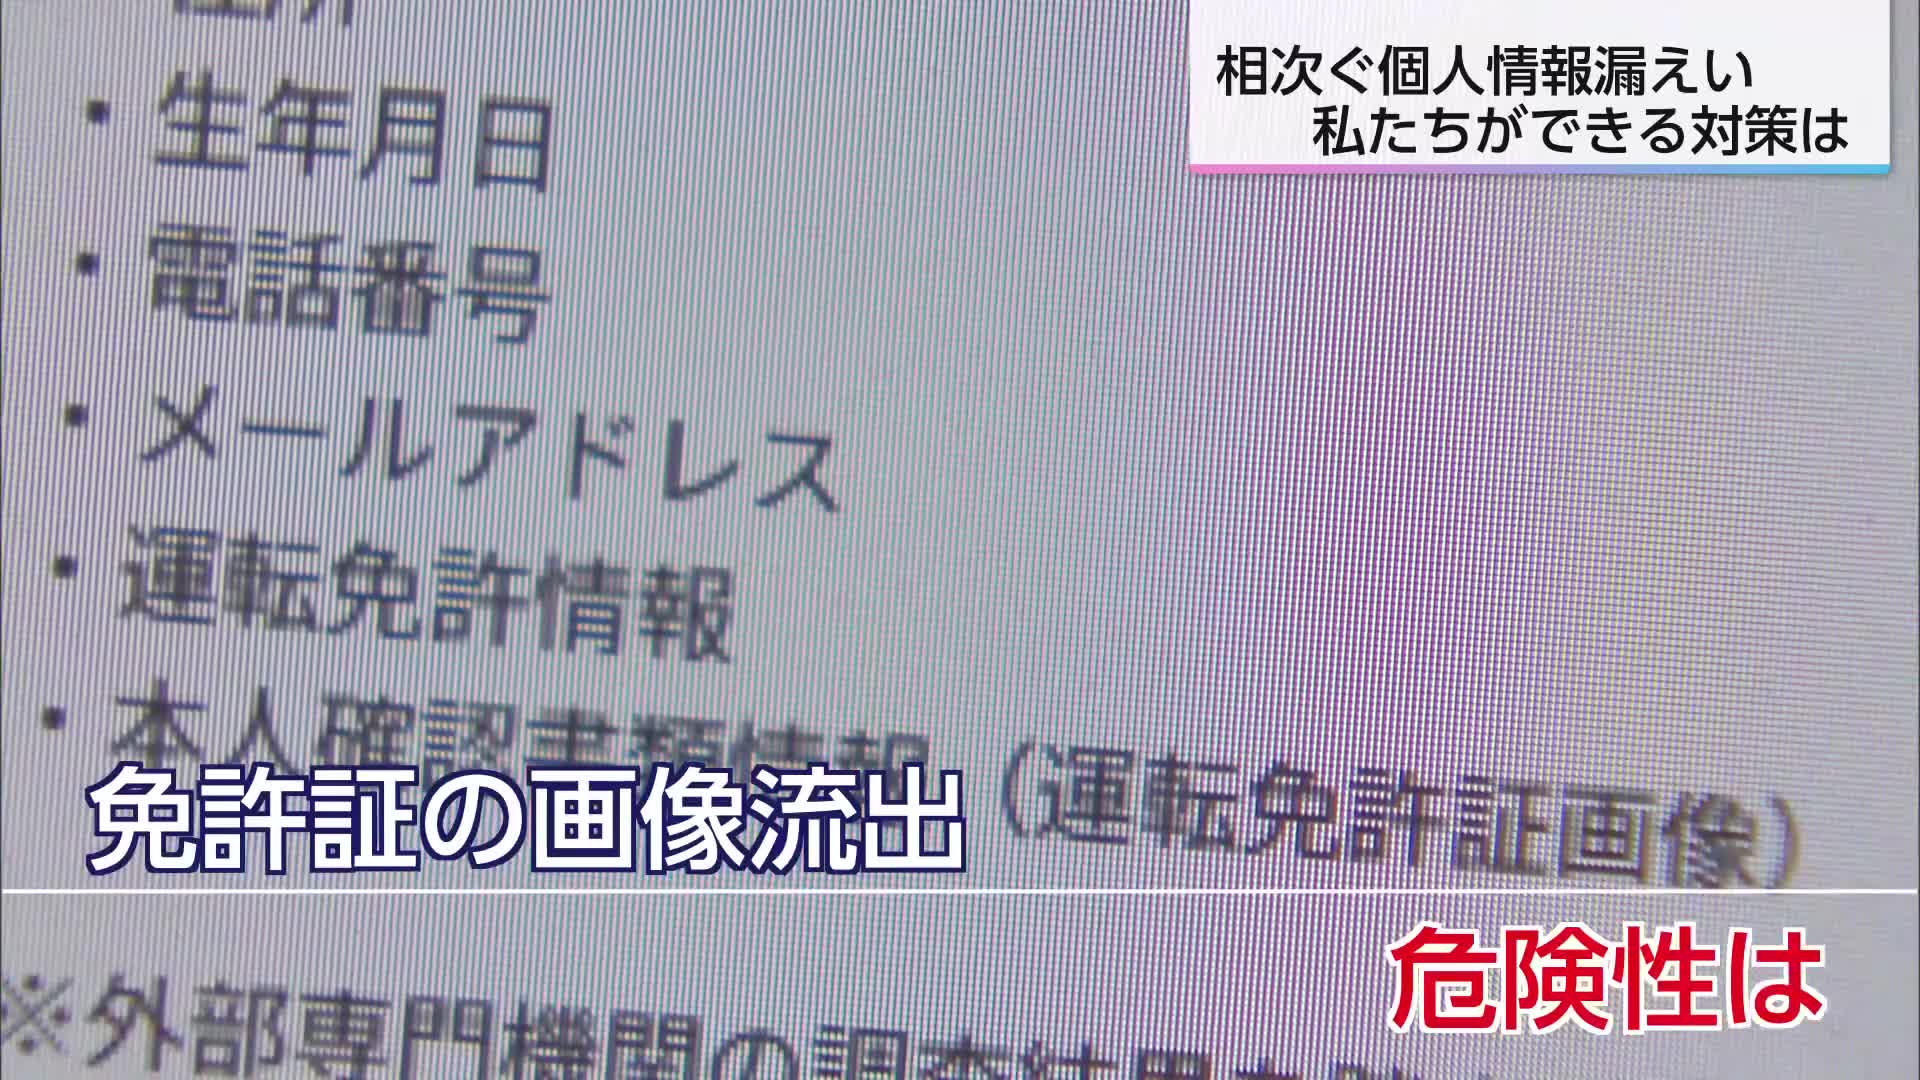
不正アクセスによる個人情報の漏えいなどが相次いでいます。
免許証の情報が流出したケースのほか、企業や自治体のホームページの閲覧ができなくなる影響がでています。
個人情報が流出した際の注意点や私たちができる対策について、専門家や警察に聞きました。
宮崎市のユーザーの元に届いたメール。
「タイムズカーWebシステムが外部からの不正アクセスを受け、お客様の個人情報が漏えいしたことが判明いたしました」
運転免許証を含む個人情報の漏えいが確認されたのは、カーシェアリングサービスのタイムズカー。
免許証などの本人確認書類の画像流出は、約160万件に上るとみられます。
10月6日には、ディスカウントストア「ミスターマックス」で、アプリ会員の氏名やメールアドレスなどが流出しました。
ITリテラシーに詳しい専門家は・・
(ITリテラシーに詳しい 中島晴美さん)
「(個人情報が)漏れていると認識したうえで、次に被害が起きないような対策を常に考えておく必要があると感じた。(メールなどは)日本語やアドレスがおかしいといったことが見極めるポイントだったが、いまAIの発達でかなり難しくなっている」
免許証の流出の危険性については、次のように指摘します。
(ITリテラシーに詳しい 中島晴美さん)
「消費者金融でお金を借りられるかもしれない、銀行でローンを組まれるかもしれないというところがかなり怖いと思う。個人を証明する確認書類なので、手続きなどに使われる可能性はあるのでは」
(森山裕香子記者)
「相次ぐ大企業の個人情報流出に対し、これから私たち県民は何に気をつければ良いのでしょうか」
(宮崎県警サイバー企画課 阿部竜也理事官)
「情報を悪用して、後からメールやSMSでニセのサイトに誘導される可能性がある。『あなたの情報が流出している』『アカウントを確認してください』などの連絡が来ても、慌ててリンクをクリックしたり、IDやパスワード、クレジットカード情報を入力しないことが大切」
県警によりますと、今年1月から6月までのサイバー関連の相談件数は823件で、詐欺や悪質商法に関するものと不正アクセスに関するものが約7割を占めています。
(宮崎県警サイバー企画課 阿部竜也理事官)
「サイバー犯罪は、企業だけを狙ったものだけでなく、誰もが被害に遭う可能性がある。まずは身近なところから対策をしてもらいたい」
タイムズカーからの免許証の画像の流出を受け、宮崎県公安委員会は10月8日から特例措置として免許証の再交付の受付を始めました。
すでに2件の申請があったということです。
再交付を希望する人は、タイムズカーからのメールなどを保管し、免許センターに問い合わせてください。
一方で、県警は「免許証の再交付で悪用は完全に防げない」としています。
では、どんな対策ができるのか見ていきます。
・OSやアプリを最新の状態にする
・パスワードを使い回さない
・顔認証や指紋認証、ワンタイムパスワードなどの多要素認証を取り入れる
免許証情報の流出に不安な人は、JICCなどの信用情報機関に届け出をしておくと、JICCがクレジットカード会社などに対し慎重な審査を促すことができるということです。